Domain axz.at kaufen?
Wir ziehen mit dem Projekt
axz.at um.
Sind Sie am Kauf der Domain
axz.at interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain axz.at kaufen?
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
Ähnliche Suchbegriffe für Tpm
Top-Angebote
Produkte zum Begriff Tpm:
-
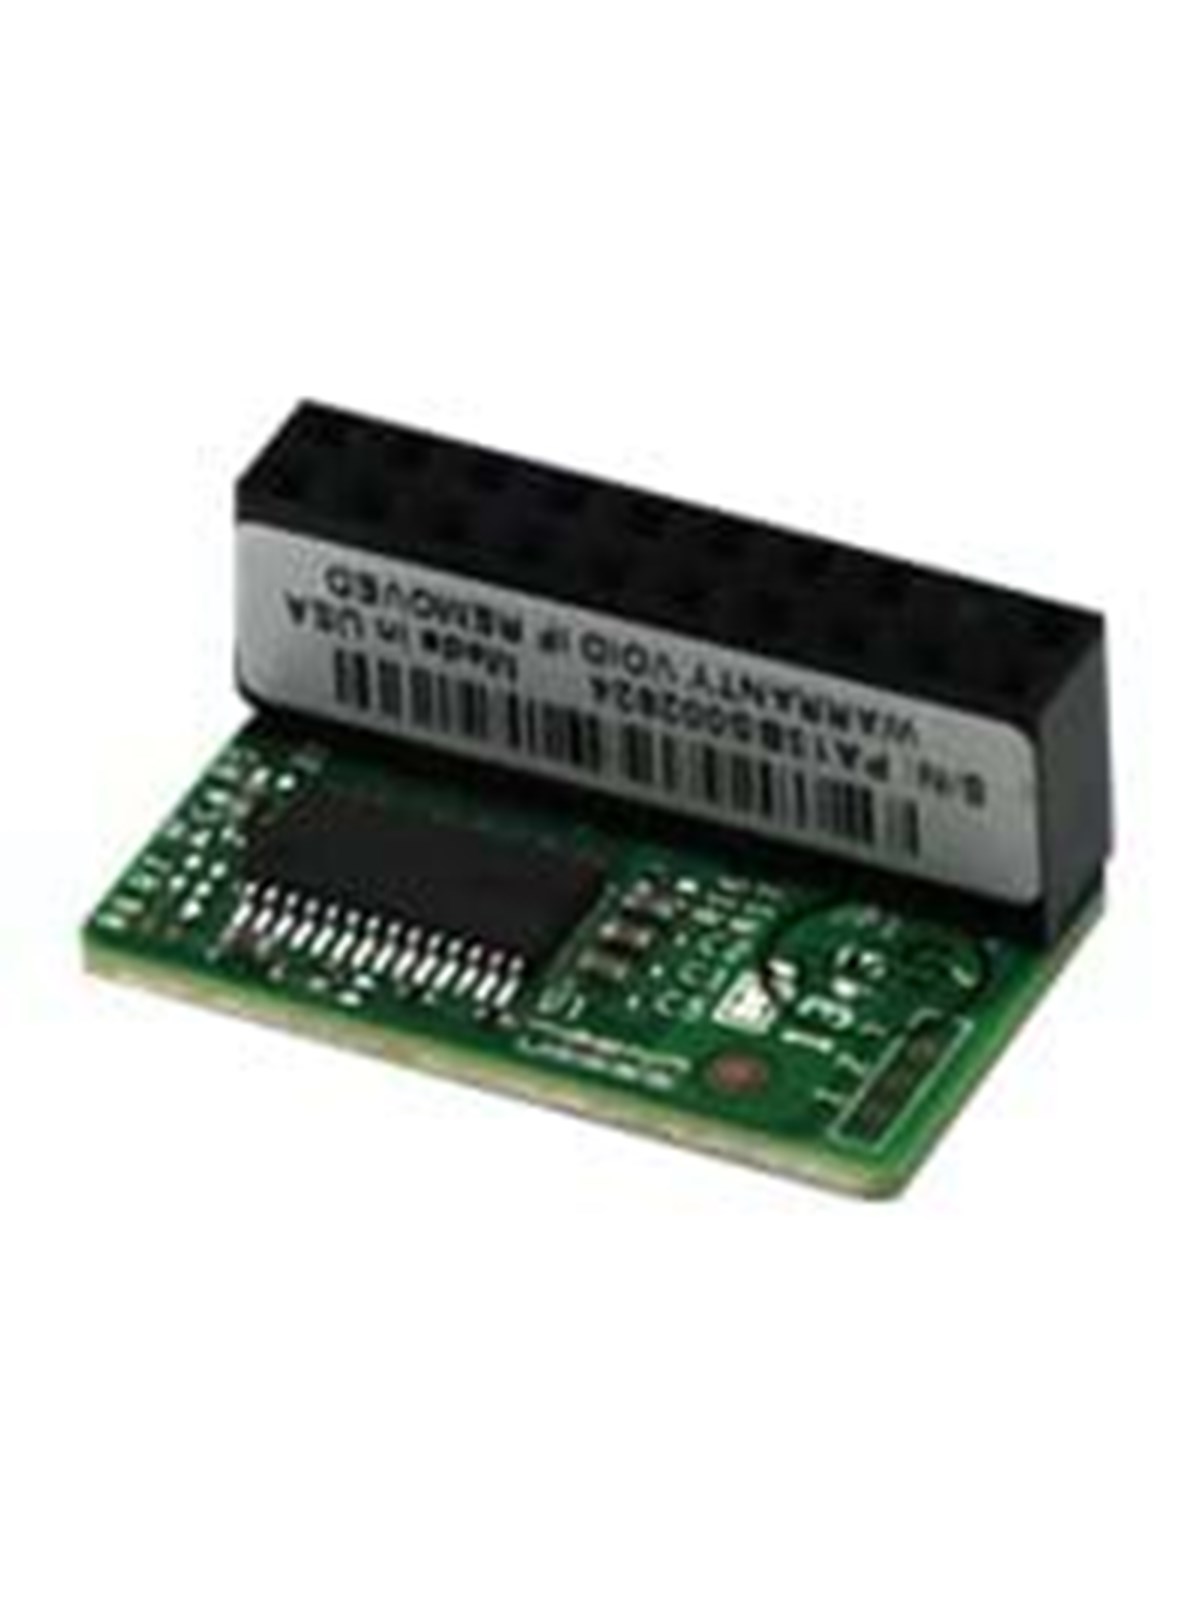
Supermicro TPM Modul TCG 2.0 für E5/E7 ProzessorenMit dem Supermicro AOM-TPM-9665V-S sicherst du deine IT-Infrastruktur auf höchstem Niveau ab. Dieser spezialisierte Hardwaresicherheitschip dient als essenzielles Systemzubehör für professionelle Anwendungen und bietet einen entscheidenden Schutz für sensible Daten und Systemressourcen. Durch die Integration dieser Hardware erhöhst du die Integrität deines Systems und schützt es effektiv vor unbefugten Zugriffen. Die technischen Spezifikationen dieses Moduls machen es zu einer leistungsstarken49,94 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
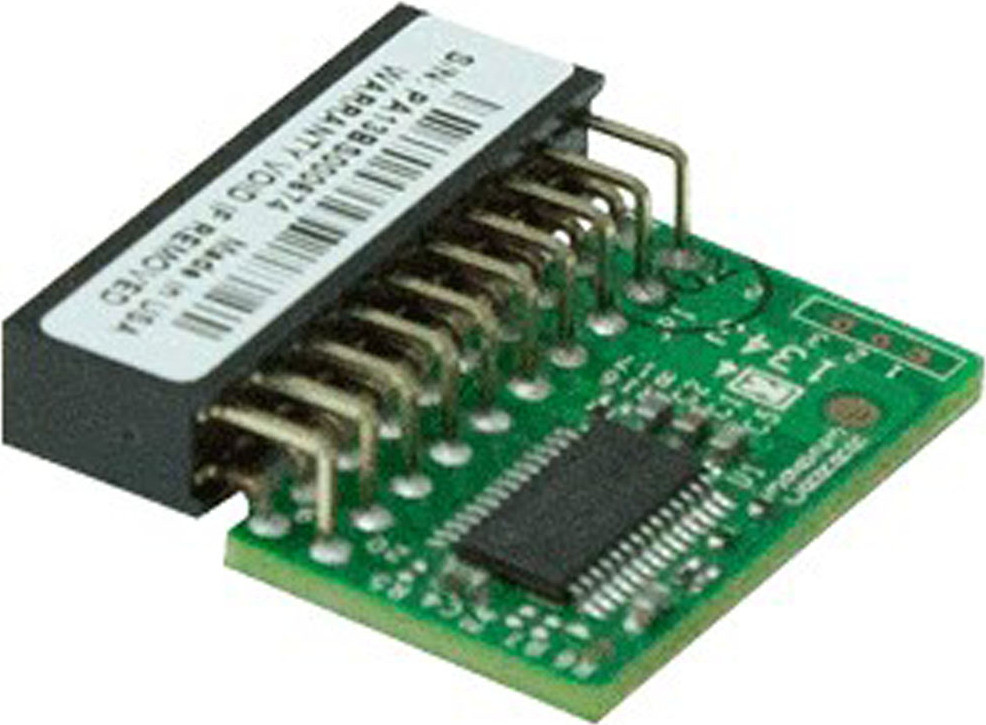
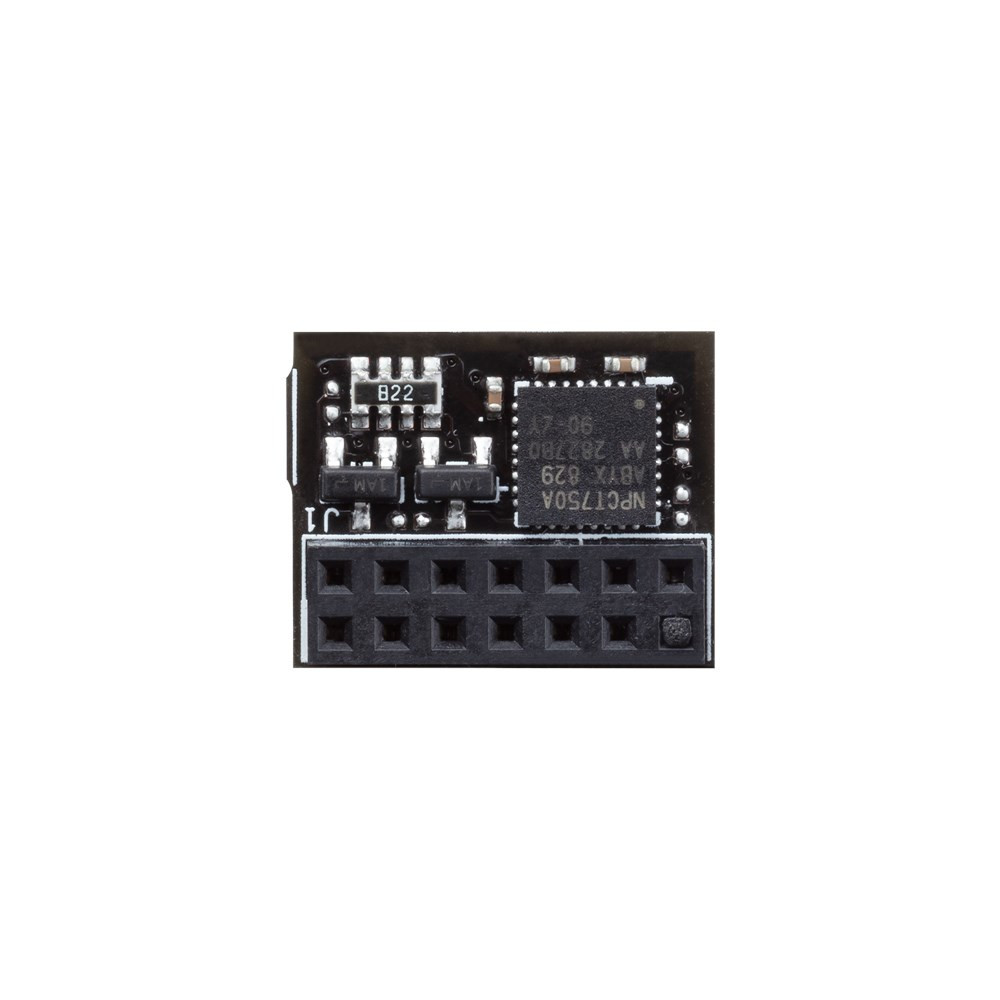
ASUS TPM-SPI Modul für Windows 10, 16 mm x 13 mmMit dem ASUS TPM 2.0 SPI-Modul sicherst du deinen Computer auf höchstem technischem Niveau ab. Dieses spezialisierte Bauteil dient als essenzielle Komponente für die Hardware-basierte Verschlüsselung und bietet einen robusten Schutz für deine sensiblen Daten. Durch den Einsatz der modernen TPM 2.0 Technologie wird eine fortschrittliche Sicherheitsarchitektur geschaffen, die besonders für die Anforderungen moderner Betriebssysteme wie Windows 10 entwickelt wurde. Die Integration in dein System12,15 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
PHS-memory 8GB RAM Speicher für Elitegroup H81H3-M3S/TPM (V1.0) DDR3 UDIMM 1600MHz (SP161734)Mit dem PHS-memory 8GB RAM Speicher optimierst du die Leistungsfähigkeit deines Systems und schaffst die Grundlage für ein flüssiges Computererlebnis. Dieser hochwertige Arbeitsspeicher wurde speziell für die Anforderungen moderner Anwendungen entwickelt und bietet eine zuverlässige Unterstützung für dein Mainboard. Durch die Erweiterung auf eine Kapazität von 8GB kannst du Multitasking effizienter gestalten und die Reaktionsgeschwindigkeit deines PCs spürbar steigern. Das Modul ist als DDR375,80 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
-
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **

Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **
Unterstützt das TPM 2.0?
Ja, das Trusted Platform Module (TPM) 2.0 unterstützt die Sicherheitsfunktionen, die in der TPM-Spezifikation Version 2.0 definiert sind. Es bietet erweiterte Sicherheitsfunktionen wie sichere Startvorgänge, Verschlüsselung und Schlüsselverwaltung für Computer und andere Geräte. Es ist in der Regel auf modernen Computern und Motherboards vorhanden. **
Top-Angebote
Produkte zum Begriff Tpm:
-
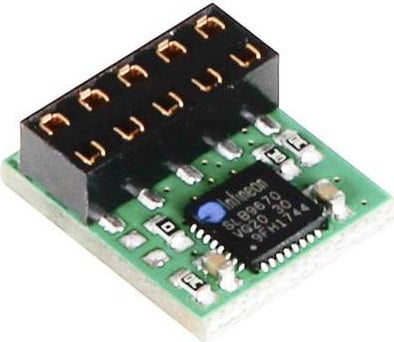
Joy-it Raspberry Pi TPM Modul RB-TPM-Modul (rb-tpm)Das LetsTrust TPM bietet dir eine leistungsstarke und unkomplizierte Lösung zur Hardware-Sicherheit für deinen Raspberry Pi. Basierend auf dem bewährten Infineon Optiga SLB 9670 TPM 2.0 Chip, ermöglicht dieses Modul eine signifikante Aufwertung deiner Hardware-Sicherheit durch die Implementierung eines echten Trusted Platform Module . Durch den Einsatz dieser dedizierten Hardware-Komponente kannst du sensible Prozesse wie die Authentifizierung, das Erstellen von digitalen Signaturen33,28 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Optoma OPS3-i7-TPMSlot-in-Digital-Signage-Player mit Core i7 Rechenleistung, 8GB DDR4 RAM, 256GB SSD, Intel UHD Graphics und umfangreicher Konnektivität inkl. Gigabit Ethernet, Wi?Fi, Bluetooth 5.1, USB, USB?C und HDMI. Optoma OPS3-i7-TPM ist ein leichtes Slot-in-Gerät, das dafür entwickelt wurde, mehr aus Optoma Creative Touch interaktiven Flat-Panel-Displays herauszuholen, und vielseitige Wiedergabe für digitale Audios, Fotos und Videos bietet - ohne enthaltenes Betriebssystem. Intel Core i7-10510U Quad-Core-Prozessor (1.8GHz) 8GB DDR4 SDRAM 256GB SSD-Speicher Schnittstellen: Gigabit Ethernet, Wi?Fi (802.11a/b/g/n/ac/ax), Bluetooth 5.1 Anschlüsse: USB 2.0, USB 3.0, USB?C, HDMI Unterstützung für Slot-Sicherheitsverriegelung (Kabel separat erhältlich) Saubere Integration und starke Konnektivität machen es zu einem praktischen Computing-Upgrade für kompatible interaktive Displays.1598,71 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter
-
Supermicro TPM Modul TCG 2.0 für E5/E7 ProzessorenMit dem Supermicro AOM-TPM-9665V-S sicherst du deine IT-Infrastruktur auf höchstem Niveau ab. Dieser spezialisierte Hardwaresicherheitschip dient als essenzielles Systemzubehör für professionelle Anwendungen und bietet einen entscheidenden Schutz für sensible Daten und Systemressourcen. Durch die Integration dieser Hardware erhöhst du die Integrität deines Systems und schützt es effektiv vor unbefugten Zugriffen. Die technischen Spezifikationen dieses Moduls machen es zu einer leistungsstarken49,94 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
-
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
-
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
Ähnliche Suchbegriffe für Tpm
-
ASUS TPM-SPI Modul für Windows 10, 16 mm x 13 mmMit dem ASUS TPM 2.0 SPI-Modul sicherst du deinen Computer auf höchstem technischem Niveau ab. Dieses spezialisierte Bauteil dient als essenzielle Komponente für die Hardware-basierte Verschlüsselung und bietet einen robusten Schutz für deine sensiblen Daten. Durch den Einsatz der modernen TPM 2.0 Technologie wird eine fortschrittliche Sicherheitsarchitektur geschaffen, die besonders für die Anforderungen moderner Betriebssysteme wie Windows 10 entwickelt wurde. Die Integration in dein System12,15 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
PHS-memory 8GB RAM Speicher für Elitegroup H81H3-M3S/TPM (V1.0) DDR3 UDIMM 1600MHz (SP161734)Mit dem PHS-memory 8GB RAM Speicher optimierst du die Leistungsfähigkeit deines Systems und schaffst die Grundlage für ein flüssiges Computererlebnis. Dieser hochwertige Arbeitsspeicher wurde speziell für die Anforderungen moderner Anwendungen entwickelt und bietet eine zuverlässige Unterstützung für dein Mainboard. Durch die Erweiterung auf eine Kapazität von 8GB kannst du Multitasking effizienter gestalten und die Reaktionsgeschwindigkeit deines PCs spürbar steigern. Das Modul ist als DDR375,80 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
PHS-memory 4GB RAM Speicher für Elitegroup H81H3-M3S/TPM (V1.0) DDR3 UDIMM 1600MHz (SP161733)Mit dem PHS-memory 4GB RAM Speicher optimierst du die Leistungsfähigkeit deines Systems und sorgst für eine stabilere Arbeitsumgebung. Dieser hochwertige DDR3 UDIMM Arbeitsspeicher wurde speziell für die Anforderungen moderner Anwendungen entwickelt und bietet eine zuverlässige Unterstützung bei der Bewältigung täglicher Computeraufgaben. Durch die präzise Abstimmung der Komponenten wird eine effiziente Datenverarbeitung ermöglicht, die dein System spürbar entlastet. Das Modul arbeitet56,08 €*Versand: 10,00 €Sichere Weiterleitung zum Anbieter
-
HENDI Gemüseschneider 300 tpm, B/T/H: 500 x 250 x 470 cm, 230V, 750WDiese professionelle Gemüseschneidemaschine ist die ideale Lösung für die effiziente Verarbeitung großer Mengen an frischem Gemüse in der Gastronomie oder in Großküchen. Dank der robusten Bauweise und der leistungsstarken Komponenten ermöglicht das Gerät ein schnelles und präzises Arbeiten, was besonders bei der Vorbereitung von Salaten, Beilagen oder Suppen von großem Vorteil ist. Das Gehäuse der Schneidkammer besteht aus hochwertigem Aluminiumguss , während der untere Teil aus langlebigem886,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **
-
Unterstützt das TPM 2.0?
Ja, das Trusted Platform Module (TPM) 2.0 unterstützt die Sicherheitsfunktionen, die in der TPM-Spezifikation Version 2.0 definiert sind. Es bietet erweiterte Sicherheitsfunktionen wie sichere Startvorgänge, Verschlüsselung und Schlüsselverwaltung für Computer und andere Geräte. Es ist in der Regel auf modernen Computern und Motherboards vorhanden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.